
2024年7月,資安軟體大廠CrowdStrike的一次內容設定更新出現瑕疵,導致全球大規模Windows系統當機,包括達美航空在內的大型企業陷入嚴重的航班中斷與營運癱瘓。這場震驚全球的資訊災難,將企業委外服務的深層治理問題浮上檯面:當關鍵服務高度仰賴外部供應商時,究竟該由誰來為中斷的決策與善後負責?財團法人台灣網路資訊中心(TWNIC)董事暨執行長余若凡強調,數位服務的可問責性必須同時落實在企業內部管理與委外關係之中,並釐清:「委外是一種專業的分工,但無法取代營運責任」。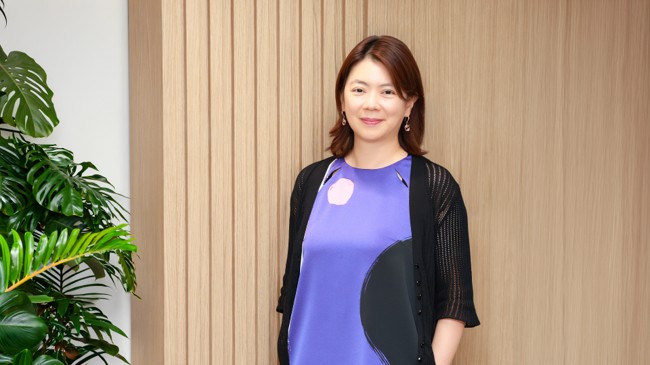
▲財團法人台灣網路資訊中心(TWNIC)董事暨執行長余若凡
釐清權責分工
「可問責」的核心,在於讓責任能被具體且有效地執行。余若凡建議企業必須在服務正常運作的時期,就先確立平時由誰決定安全要求、重要變更由誰核准;一旦出現異常,由誰指揮調度、誰負責對外通知,以及事後由誰追蹤改善。例如企業重要對外與使用者溝通的窗口如官方網站、電子郵件等,企業平日即應透過資訊人員處理技術、業務主管評估營運影響、管理階層決定資源投入的明確分工,並指定跨部門協調的人,才能避免在事故當下發生群龍無首、互相推諉的窘境,最終也才能建立消費者對公司的信任。
代管不等於擁有網域
企業委託外部人員管理網域及網站,仍應掌握註冊人資料與管理權限。臺灣新北地方法院 112 年度訴字第 1260 號刑事判決中,被告受託處理公司營運並管理兩個網域,卻在受託期間,未經授權將其中一個網域的註冊人改為其名下公司;委任關係終止後,又刪除兩個網站的頁面資料,並更改其中的聯絡資訊。法院認定,被告的行為構成背信及妨害電腦使用相關犯罪。判決並指出,受託管理網域及網站,不代表取得網域權利;委任關係終止後,也無權繼續更動網站內容。企業應妥善管理網域註冊資料、帳號與權限,並在合作結束時完成交接及權限回收。
這起案例提醒企業,域名交給別人代管,也要掌握登記在誰名下、誰能登入操作、改動前由誰同意,並留下操作紀錄;合作結束時,應完成交接並收回登入權限,萬一發生爭議,也要能保存證據、取回控制權。把這些事先寫進委外安排,「可問責」才能延伸到合作結束與事故之後。
針對重要數位資產如域名操作的授權,余若凡也建議導入對應的當責程序。余若凡表示此部分程序已經可透過相關服務或技術更簡單導入,以TWNIC提供的「域名安全鎖(Registry Lock)」為例,這項服務能在最高層級的註冊管理端(如:TWNIC),直接限制網域資料的更改、移轉及刪除;任何異動前皆須經過指定服務管理人的身分驗證程序在註冊管理機構端解鎖,也能避免受理註冊機構端出現資安狀況導致域名被修改或轉移
。透過這類技術工具的輔助,企業能更簡單明確界定「誰有權限解鎖、誰負責覆核」,將人為操作風險轉化為可追究的具體責任。
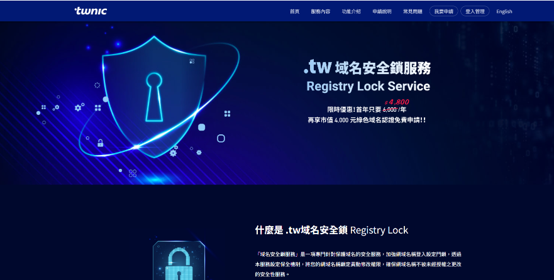
▲TWNIC提供的「域名安全鎖(Registry Lock)」服務
契約敘明委託責任
在確立內部權責後,企業也必須在委外契約中寫明事故當下的責任分擔。回顧達美航空事件後的責任爭議,企業在與供應商簽訂服務水準協議(SLA)時,不能只關注可用率,更要明確約定事故發生後的通報時限、調查紀錄的取得權,以及供應商在復原過程中的具體協助義務。以金融業為例,金管會《金融機構作業委託他人處理內部作業制度及程序辦法》明定,金融機構對作業委外負最終責任;委外契約須載明受委託機構遇重大異常或缺失應立即通知金融機構,以及終止契約的重大事由,金融機構並須事先訂定緊急應變計畫與終止委託的移轉機制。金管會也已規劃研訂資安責任的委外契約參考條款,依供應商分級設定通報等要求。換句話說,服務可以委外,事故當下的責任與接手能力不能委外。
演練驗證不只是系統
「制度與契約之外,備援與演練不應只是資訊部門的技術測試,而必須是驗證全公司人員責任的關鍵指標。」余若凡認為,企業安排備援與實機演練,不僅是為了確認系統能否切換,更是為了驗證在危機當下,負責決策、搶修與客服溝通的各部門主管,是否能確實扛起自己被賦予的職責。以台灣嚴謹的金融監理為例,國內某大型銀行近年因機房與核心系統升級不慎,導致ATM與網銀屢次發生大規模當機。金管會調查後不僅祭出千萬重罰,更在裁罰理由中明指該行「對委外廠商督導不周」且「未落實災難復原演練」,最終依法對該行總經理究責。這起真實的監理裁罰案清楚確立了可問責的底線:無論系統發包給哪家廠商,營運中斷的最終責任與善後重擔,絕對是落在企業的管理者身上。
數位信任要成立,必須通過三道前後相接的關卡。事前要「可驗證」,讓使用者在填寫個資或匯款之前,就能查驗眼前的網站與郵件是否確實來自該企業;事件發生時要「可追溯」,網域登記在誰名下、誰曾修改哪些設定,都有紀錄可查,才能還原事件經過;釐清事件過程後,則要「可問責」,由事先指定的負責人出面決策並處理後續。三者缺一不可,串連起來,才能形成一套權責分明的數位信任治理架構。唯有將這些機制落實於日常分工、委外契約與實機演練中,讓使用者遇到問題時有人回應、服務中斷後有人負責到底,才能做到值得信任的數位環境。